Peretasan Ronin Network: Saat Game Kripto Dibobol Hacker
Sebuah game yang membuat pemainnya bisa menghasilkan uang justru menjadi sasaran salah satu pencurian kripto terbesar dalam sejarah. Nilai yang raib mencapai ratusan juta dolar.
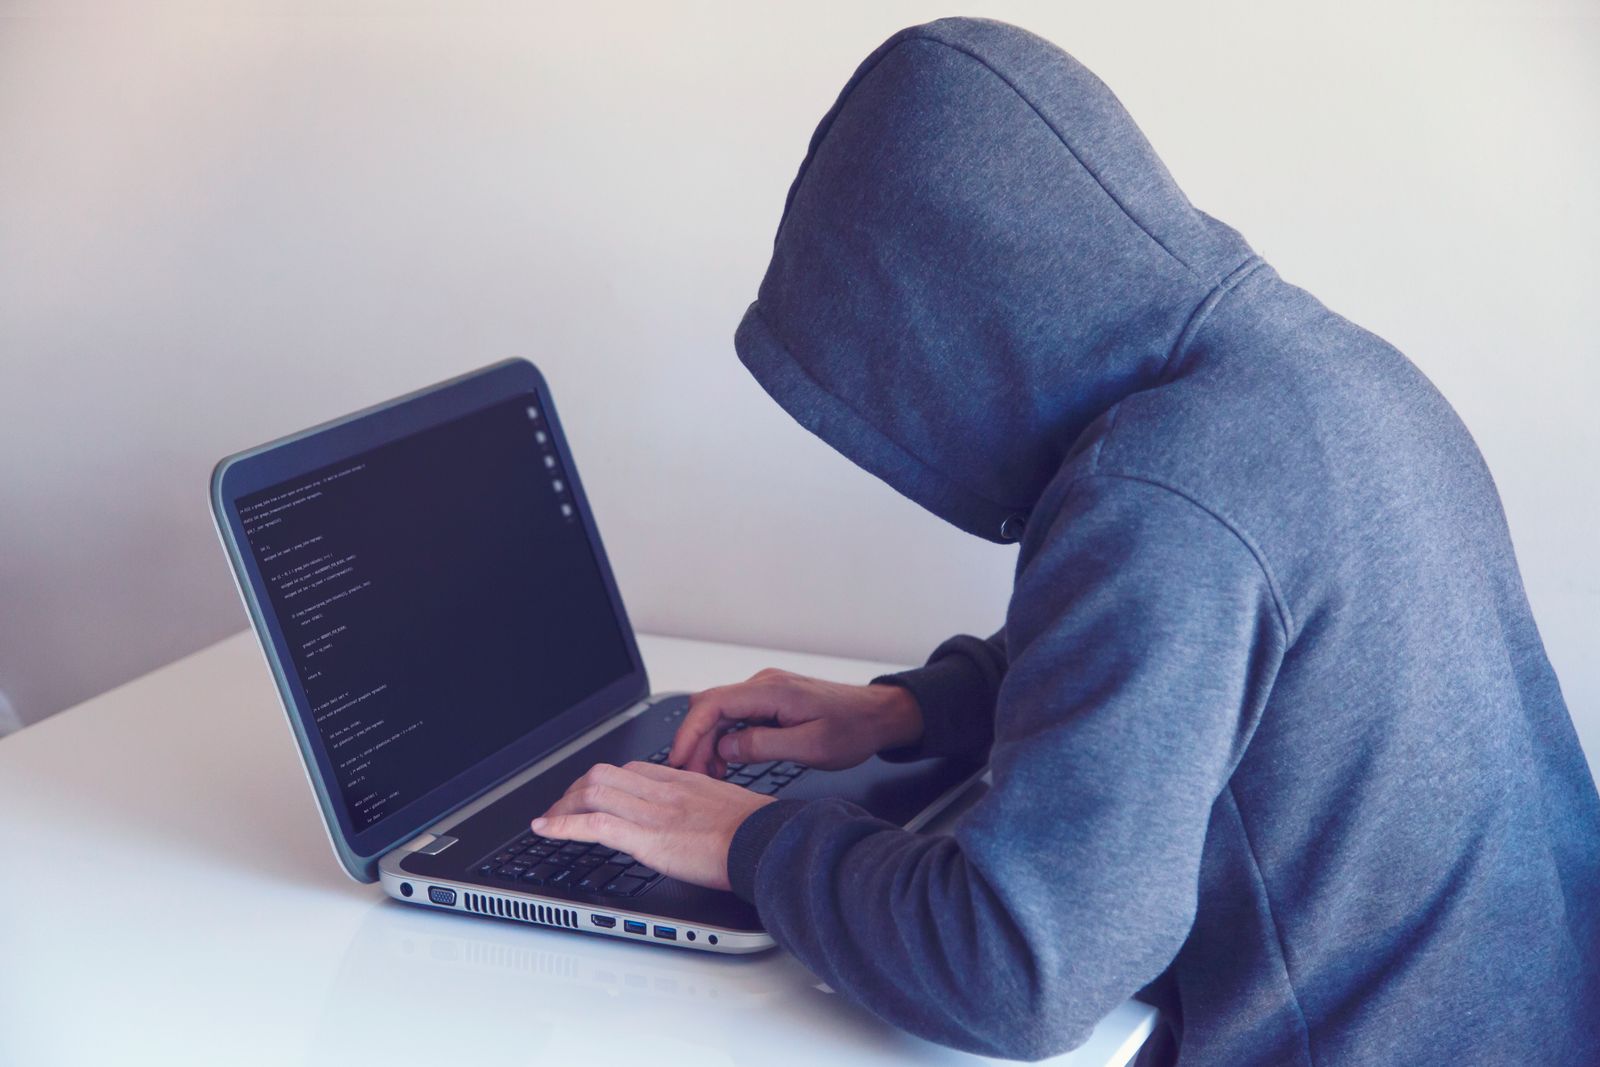
Apa itu Ronin dan Axie Infinity?
Axie Infinity adalah game berbasis blockchain yang sempat sangat populer, terutama sekitar 2021. Pemainnya bisa mengumpulkan dan memperjualbelikan karakter digital bernama Axie, bahkan menghasilkan uang nyata dari bermain. Model ini dikenal sebagai play-to-earn (bermain untuk menghasilkan). Di beberapa negara Asia Tenggara, sejumlah orang bahkan sempat menjadikannya sumber penghasilan tambahan di masa pandemi.
Agar transaksi di dalam game berjalan cepat dan murah, pengembangnya, Sky Mavis, membangun jaringan khusus bernama Ronin. Jaringan ini terhubung ke blockchain lain lewat sebuah "jembatan" digital atau bridge, yaitu sistem yang memindahkan aset kripto dari satu jaringan ke jaringan lain. Di jembatan inilah tersimpan aset dalam jumlah sangat besar.
Pada puncak popularitasnya, nilai aset dalam ekosistem Axie sempat sangat tinggi, dan banyak pihak berinvestasi di dalamnya. Semakin besar nilai yang tersimpan di satu titik, semakin menarik pula jaringan itu di mata para peretas. Inilah yang membuat sistem jembatan seperti Ronin menjadi sasaran yang sangat menggiurkan untuk diserang.
Bagaimana peretasan terjadi?
Pada Maret 2022, jembatan Ronin inilah yang menjadi sasaran. Jaringan Ronin saat itu dijaga oleh sejumlah "validator", yaitu komputer yang harus menyetujui setiap transaksi besar. Masalahnya, untuk meloloskan sebuah transaksi hanya dibutuhkan persetujuan dari sebagian validator, bukan semuanya. Dari sembilan validator, cukup lima persetujuan untuk mengesahkan perpindahan dana.
Peretas berhasil menguasai kendali atas lima validator tersebut, cukup untuk menyetujui transaksi palsu. Dengan kunci itu, mereka menguras aset dari jembatan Ronin. Nilainya ditaksir sekitar USD 600 juta, menjadikannya salah satu peretasan kripto terbesar yang pernah terjadi. Celah ini sebagian terjadi karena pengaturan keamanan yang sempat dilonggarkan saat game sedang ramai-ramainya.
Siapa pelakunya?
Yang membuat kasus ini lebih mengkhawatirkan, pencurian baru disadari sekitar enam hari setelah terjadi. Begitu besarnya celah kepercayaan hingga uang bisa mengalir keluar tanpa ketahuan selama berhari-hari. Belakangan, otoritas Amerika Serikat mengaitkan serangan ini dengan Lazarus Group, kelompok peretas yang diduga bekerja untuk pemerintah Korea Utara.
Artinya, ini bukan sekadar pencurian biasa, melainkan diduga bagian dari upaya sebuah negara mengumpulkan dana lewat serangan siber. Kasus ini menunjukkan bahwa dunia kripto bisa menjadi medan bagi ancaman berskala internasional, bukan sekadar permainan anak muda.
Serangan semacam ini biasanya tidak terjadi dalam semalam. Para peretas kerap mengintai targetnya dalam waktu lama, mencari titik terlemah, dan menunggu momen yang tepat. Sering kali titik terlemah itu bukan kode programnya, melainkan manusia di baliknya, misalnya lewat email jebakan atau tautan berbahaya yang membuat seseorang tanpa sadar menyerahkan akses penting.
Istilah penting: bridge atau jembatan kripto adalah penghubung antar-jaringan blockchain. Karena menyimpan banyak aset di satu titik, bridge sering menjadi sasaran empuk para peretas.
Apa yang terjadi setelahnya?
Untuk menutup kerugian para pemain, Sky Mavis berupaya mengumpulkan dana tambahan dari sejumlah investor dan secara bertahap mengganti aset nasabah yang hilang. Namun kepercayaan terhadap model play-to-earn sudah telanjur goyah, dan popularitas game sejenis ikut meredup. Kasus ini menjadi peringatan keras bagi seluruh industri soal betapa rawannya sistem jembatan antar-blockchain.
Perlu diingat juga bahwa berbeda dengan uang di bank yang dijamin lembaga resmi, aset yang dicuri lewat peretasan kripto sangat sulit dilacak dan dikembalikan. Begitu dana berpindah dan disamarkan melalui banyak dompet digital, memulihkannya menjadi pekerjaan yang amat rumit. Karena itu, pencegahan jauh lebih penting daripada berharap aset bisa kembali setelah hilang. Pengguna pun belajar pahit bahwa kecanggihan sebuah game atau aplikasi tidak otomatis menjamin keamanan uang yang ada di dalamnya.
Pelajaran untuk kita
Peretasan Ronin mengingatkan bahwa teknologi blockchain yang disebut "aman" tetap bergantung pada bagaimana manusia merancang dan menjaganya. Celah kecil pada sistem persetujuan bisa berakibat kerugian ratusan juta dolar. Bagi kita sebagai pengguna, pelajarannya adalah berhati-hati menaruh aset di platform baru, memahami cara kerjanya, dan tidak tergiur iming-iming keuntungan sebuah game atau aplikasi tanpa memahami risikonya. Tetap waspada terhadap segala yang menjanjikan untung cepat.
Secara praktis, beberapa langkah sederhana bisa sangat membantu: gunakan hanya platform yang kredibel, aktifkan pengamanan tambahan seperti verifikasi dua langkah, dan jangan pernah menyimpan seluruh aset di satu aplikasi. Yang tak kalah penting, waspadai pesan atau tautan mencurigakan, karena banyak serangan besar justru berawal dari satu klik yang salah oleh orang di dalam.
Di dunia digital, satu celah kecil bisa membuka pintu yang sangat besar. Keamanan bukan sesuatu yang kita beli sekali, melainkan yang harus dijaga terus-menerus.
Riska Adinda UtamiSumber
- Wikipedia, "Axie Infinity" en.wikipedia.org
- Reuters, liputan peretasan jembatan Ronin reuters.com
- CoinDesk, laporan peretasan Ronin dan kaitan Lazarus Group coindesk.com
Riska Adinda Utami
Menulis catatan ringan berbasis data resmi seputar perbankan, keuangan, dan ekonomi, Indonesia maupun dunia. · Terhubung di LinkedIn
Komentar
0 komentar